Catalogic Software

Cyber resilience con DPX

Cyber resilience e ripristino dopo ransomware

La cyber resilience, o resilienza informatica, comprende la capacità di riprendere le attività dopo un incidente. Catalogic DPX combina rilevamento del ransomware, verifica dei backup e immutabilità su vStor per aiutare il team a valutare i dati prima del ripristino.

Controlli per il ripristino

  • Rilevamento: GuardMode segnala attività compatibili con il ransomware e file sospetti.
  • Verifica: Su vStor, DPX verifica l’accessibilità dei backup a blocchi e VMware supportati.
  • Immutabilità: I blocchi di cancellazione vStor proteggono gli snapshot secondo la policy scelta.
  • Ripristino: Il team valuta gli esiti delle verifiche e delle scansioni per selezionare il punto da recuperare.

Cyber resilience nella strategia di backup

Il completamento di un backup è solo uno degli elementi da considerare dopo un attacco. Prima del recupero occorre controllare l'accessibilità dei dati e gli indicatori di compromissione, oltre alle restrizioni di cancellazione applicate alle copie.

Accessibilità dei backup

La verifica monta gli snapshot su vStor e controlla che i dati siano accessibili. È disponibile per i backup a blocchi e VMware con vStor come destinazione, secondo i requisiti del filesystem.

Snapshot immutabili

vStor applica blocchi di cancellazione agli snapshot. Il blocco fisso resta attivo fino alla scadenza; quello flessibile può essere modificato o rimosso con autenticazione multifattore.

Indicatori di ransomware

GuardMode rileva attività sospette e indicatori di cifratura. Gli esiti delle scansioni aiutano gli amministratori a valutare quali dati siano stati coinvolti nell'incidente.

Verifica dei backup e valutazione dei dati

DPX e vStor forniscono controlli distinti per l'accessibilità delle copie e la ricerca di file sospetti. L'immutabilità applica restrizioni alla cancellazione, mentre la scelta del punto di ripristino resta parte della risposta all'incidente.
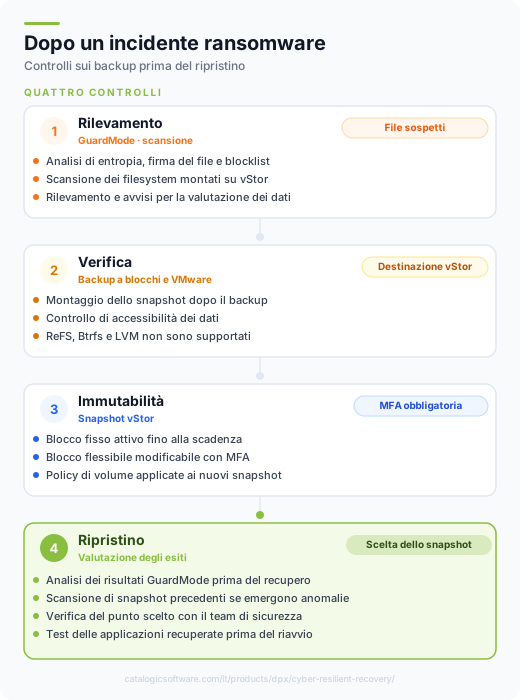
  • GuardMode monitora attività compatibili con il ransomware e genera avvisi.
  • La verifica dei backup a blocchi e VMware monta gli snapshot su vStor dopo il completamento del backup.
  • I blocchi di cancellazione degli snapshot richiedono l'autenticazione multifattore.
  • Le scansioni GuardMode dei filesystem montati segnalano file potenzialmente compromessi prima del recupero.
Diagramma dei controlli DPX per rilevamento, verifica dei backup, immutabilità e valutazione del ripristino

Scelta del punto di ripristino

Un backup può contenere dati già cifrati o compromessi al momento della copia. Gli amministratori possono confrontare gli esiti GuardMode con lo stato di verifica del backup per valutare i punti di ripristino disponibili.
Se una scansione segnala file sospetti, la documentazione raccomanda di esaminare e scansionare snapshot precedenti. Gli esiti devono essere valutati insieme alle informazioni sull’incidente e ai test delle applicazioni recuperate.

Coordinamento tra backup e sicurezza

Il team di backup gestisce le copie e le procedure di recupero; il team di sicurezza analizza l’incidente. Gli stati di verifica, i risultati delle scansioni e le policy di immutabilità forniscono informazioni utili a entrambi.
In DPX, la verifica e la scansione GuardMode hanno stati e risultati consultabili nei dettagli del job. Le anomalie vengono riportate anche negli eventi, per consentire agli amministratori di seguirne l’esito.

Funzioni di DPX e vStor per il recupero da ransomware

Ogni controllo ha un ambito specifico. La configurazione dei job e dello storage determina quali verifiche vengono eseguite.

Scansione GuardMode

La scansione analizza i filesystem montati e segnala file sospetti in base a entropia, firma del tipo di file e corrispondenze con la blocklist.

Verifica dei backup

Per i backup a blocchi e VMware su vStor, puoi abilitare la verifica automatica dopo il backup e una successiva scansione GuardMode. Le due opzioni si configurano separatamente.

Policy di immutabilità

Le policy a livello di volume applicano un blocco fisso o flessibile ai nuovi snapshot. Richiedono MFA e non modificano gli snapshot già esistenti; non sono disponibili per volumi replica o con una relazione di offload attiva.

Risultati delle scansioni

Lo storico GuardMode mostra le scansioni eseguite sugli snapshot. Quando vengono rilevati file sospetti, i risultati possono essere scaricati in formato CSV per l'analisi.

Gestione centralizzata delle chiavi

vStor può utilizzare un keystore compatibile con KMIP per gestire le passphrase di cifratura. Il keystore deve essere configurato prima dell'uso; occorre conservare copie sicure delle passphrase anche con questa integrazione.

Compatibilità della verifica

La verifica non può montare snapshot ReFS, Btrfs o LVM. Un job che combina filesystem supportati e non supportati può quindi fallire la verifica anche se alcuni snapshot sono accessibili.

Domande sulla cyber resilience con DPX

Cosa comprende una strategia di backup per la cyber resilience?
Comprende la conservazione delle copie, i controlli sull'accessibilità dei dati e la valutazione degli indicatori di compromissione. Questi elementi vanno affiancati a procedure di risposta all'incidente e test di ripristino.
Come aiuta GuardMode dopo un attacco ransomware?
GuardMode rileva attività compatibili con il ransomware e segnala file sospetti. Le scansioni dei filesystem montati aiutano a valutare i punti di ripristino. GuardMode rileva e genera avvisi; non garantisce l'assenza di infezioni nei dati recuperati.
Quali requisiti hanno gli snapshot immutabili?
I blocchi di cancellazione richiedono MFA. Un blocco fisso non può essere modificato prima della scadenza; un blocco flessibile può essere modificato o rimosso con MFA. Le policy di volume si applicano ai nuovi snapshot, secondo le limitazioni documentate.
Quali funzioni ha introdotto DPX 4.13?
DPX 4.13 ha introdotto la verifica dei backup e la scansione GuardMode come opzioni dei job VMware e a blocchi dopo il completamento del backup. La verifica richiede vStor come destinazione e filesystem compatibili. Consulta le [note della versione 4.13](https://docs.catalogicsoftware.com/release-notes/dpx-4.13-release-notes) e i [requisiti della verifica](https://docs.catalogicsoftware.com/dpx/backup/backup-verification).

Richiedi una demo di DPX

Valuta la cyber resilience del tuo ambiente di backup

Confrontati con il nostro team su rilevamento del ransomware, verifica dei backup e policy di immutabilità per i sistemi da proteggere.

Richiedi una demo