


Unveränderlicher Backup-Speicher
Mit Catalogic vStor Backup-Snapshots vor unbefugtem oder versehentlichem Löschen schützen. Löschsperre und Snapshot-Unveränderlichkeit senken das Risiko, dass Angreifer Wiederherstellungspunkte zerstören.
Branchen | Finanzdienstleistungen
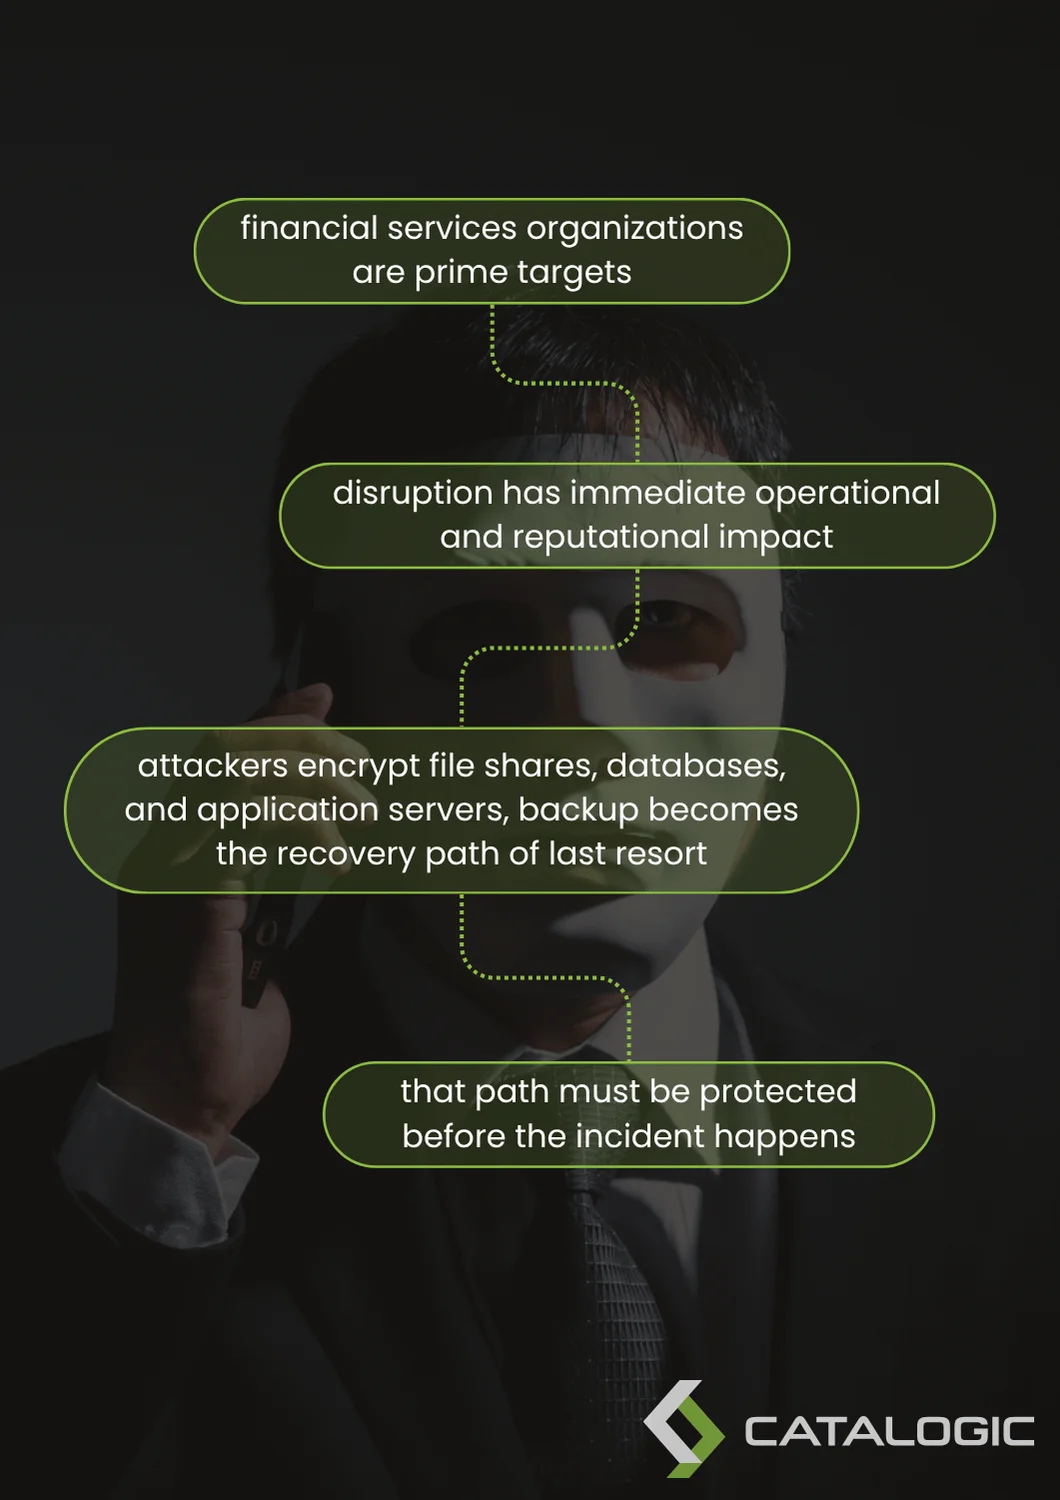
DORA Backup heißt für Finanzunternehmen, dass Datensicherung und Wiederherstellung Teil des IKT-Risikomanagements sind. Finanzdienstleister sind ein bevorzugtes Ziel, weil eine Störung sofort Betrieb und Reputation trifft. Verschlüsseln Angreifer Fileshares, Datenbanken und Anwendungsserver, wird das Backup zum letzten Weg zurück in den Betrieb. Dieser Weg muss vor dem Vorfall geschützt sein. Catalogic DPX bereitet Finanzdienstleister darauf vor, mit unveränderlichen vStor-Snapshots, Ransomware-Erkennung durch GuardMode, Backup-Verifizierung und schnellen Wiederherstellungsabläufen. Teams erkennen verdächtige Aktivitäten damit früher, bewahren saubere Wiederherstellungspunkte und stellen die Systeme wieder her, die den Geschäftsbetrieb tragen.
Neben geplanten Backups brauchen IT-Teams im Finanzsektor wiederherstellbare Kopien, begründbare Aufbewahrung, Abdeckung aller Workloads und einen praktikablen Weg zurück in den Betrieb nach einem Vorfall.
Mit Catalogic vStor Backup-Snapshots vor unbefugtem oder versehentlichem Löschen schützen. Löschsperre und Snapshot-Unveränderlichkeit senken das Risiko, dass Angreifer Wiederherstellungspunkte zerstören.
GuardMode überwacht Dateisystemaktivität auf ransomwaretypisches Verhalten, ungewöhnliche Dateiänderungen, veränderte Köderdateien und verdächtige Zugriffsmuster und meldet Befunde. Backup-Administratoren sehen so betroffene Daten, bevor sie über die Wiederherstellung entscheiden.
DPX stellt Dateien, Anwendungen, Datenbanken und Systeme schnell wieder her. Bei kritischen Workloads verkürzt DPX Ausfallzeiten, indem Backup-Daten zügig für die Wiederherstellung bereitstehen.
Microsoft-SQL-Server-Umgebungen mit Backup auf Datei- und Blockebene schützen, einschließlich hochverfügbarer SQL-Server-Konfigurationen.
Physische Server, virtuelle Maschinen, Dateisysteme, NAS, Microsoft-Workloads, Linux-Systeme sowie VMware-, Hyper-V- und Proxmox-Umgebungen mit einer Plattform für Datensicherung im Unternehmen schützen.
Mit der Backup-Verifizierung bestätigen, dass sich gesicherte Daten einhängen und lesen lassen. GuardMode-Scans zeigen verdächtige Dateien in Backup-Snapshots.
Backup-Daten auf Disk, Band und Cloud-Objektspeicher aufbewahren, für Disaster Recovery, Archivierung, Aufbewahrungsvorgaben und Betriebskontinuität.
DPX und vStor setzen auf software-definierten Backup-Speicher. Teams vermeiden damit unnötige Bindung an Appliances und behalten die Kosten der Backup-Infrastruktur im Griff.
DPX ist für Unternehmensumgebungen ausgelegt, in denen Altsysteme, moderne Virtualisierung, Datenbanken und Dateidienste nebeneinander bestehen. Finanzdienstleister schützen mit DPX einen breiten Mix aus Produktions-Workloads und Wiederherstellungszielen.

Im Finanzbetrieb ist ein abgeschlossenes Backup nur der erste Schritt. Teams müssen sicher sein, dass Backups im Ernstfall erreichbar, geschützt und nutzbar sind. Die DPX-Backup-Verifizierung bestätigt für VMware- und Block-Backups auf vStor, dass sich die Backup-Daten einhängen und lesen lassen. GuardMode-Scans prüfen Backup-Snapshots zusätzlich auf verdächtige Dateien. DPX, vStor und GuardMode bilden zusammen einen Wiederherstellungsablauf, der die operative Reaktion ebenso unterstützt wie Nachweise für Prüfungen.

CreditGUARD, eine Organisation für Finanzberatung, wurde Opfer eines Ransomware-Angriffs, der Fileshares und Datenbanken verschlüsselte. Vor DPX nutzte die Organisation ein älteres Backup-Verfahren, das teuer, manuell und schwer zu verwalten war. Nach dem Wechsel zu Catalogic DPX und vStor setzte CreditGUARD Block-Snapshots für SQL Server und unveränderliche vStor-Snapshots als Teil der neuen Wiederherstellungsstrategie ein. Während des Angriffs blieb DPX verfügbar, die geschützten Backup-Daten standen für die Wiederherstellung bereit und die Organisation vermied einen längeren Stillstand.
Network Manager, CreditGUARD
“One day we were dead in the water and the next day we weren't.”
Die DORA-Verordnung (Verordnung (EU) 2022/2554) gilt seit dem 17. Januar 2025 für Finanzunternehmen in der EU, also auch in Deutschland und Österreich. Sie regelt das IKT-Risikomanagement und enthält in Art. 12 eigene Vorgaben zu Backup und Wiederherstellung.
| Anforderung | Quelle | Wie DPX unterstützt |
|---|---|---|
| Datensicherungsrichtlinie mit Umfang und Mindesthäufigkeit nach Kritikalität | Art. 12 Abs. 1 lit. a DORA | Backup-Jobs mit Zeitplänen und Aufbewahrungsregeln je Workload, von Dateien bis zu VMs und Datenbanken |
| Regelmäßige Tests von Datensicherung und Wiederherstellung | Art. 12 Abs. 2, Art. 11 Abs. 6 DORA; AT 7.3 MaRisk | Backup-Verifizierung für VMware- und Block-Backups auf vStor, Restore-Tests sowie Job-Historie, Ereignisse und Berichte als Nachweis |
| Vom Quellsystem getrennte, vor unbefugtem Zugriff geschützte Wiederherstellungssysteme | Art. 12 Abs. 3 DORA | vStor als eigenständiges Backup-Repository, unveränderliche Snapshots mit MFA-geschützter Löschsperre, Replikation an einen zweiten Standort und Auslagerung auf Band. Ob die Trennung ausreicht, hängt von Ihrer Architektur ab. |
| Prüfungen der Datenintegrität bei der Wiederherstellung | Art. 12 Abs. 7 DORA | Backup-Verifizierung und GuardMode-Scans von Snapshots vor dem Restore, Auswahl sauberer Wiederherstellungspunkte |
| Erkennung von Vorfällen | IKT-Risikomanagement nach DORA | GuardMode erkennt ransomwaretypisches Verhalten und meldet verdächtige oder betroffene Dateien. GuardMode blockiert keine Angriffe. |
| Aufbewahrungsstrategie | Interne Richtlinien | Backup-Daten auf Disk, Band und Cloud-Objektspeicher aufbewahren und archivieren |
DPX unterstützt technische Anforderungen Ihres IKT-Risikomanagements (z. B. Datensicherung, Wiederherstellungstests und geschützte Wiederherstellungspunkte nach Art. 12 DORA). Die Einhaltung hängt von Ihren Richtlinien, Prozessen und Kontrollen ab. Backup-Software allein erfüllt keine aufsichtsrechtlichen Pflichten aus DORA oder MaRisk. Klären Sie konkrete Pflichten mit Ihren Rechts-, Compliance- und Revisionsteams.
Unveränderliche Backup-Snapshots bewahren und betroffene Dateien, Datenbanken und Systeme aus bekannten sauberen Wiederherstellungspunkten wiederherstellen.
Kritische SQL-Server-Datenbanken schützen, die Kundenportale, Kreditsysteme, Finanzanwendungen, Reporting und Betriebsabläufe tragen.
Verteilte Infrastruktur schützen und Backup-Daten replizieren, damit die Wiederherstellung auch außerhalb des Hauptstandorts möglich ist.
Virtualisierte Workloads im Finanzsektor mit Wiederherstellung auf Image- und Blockebene schützen.
Benutzerdaten, Abteilungsfreigaben, Kundendokumente und Betriebsdateien auf NAS- und Fileserver-Umgebungen schützen.
Disk, Band und Cloud-Objektspeicher als Teil einer Aufbewahrungsstrategie nutzen, die an internen Richtlinien und regulatorischen Pflichten ausgerichtet ist.
Produktseiten, Praxisbeispiele und Ressourcen zu einzelnen Workloads für IT-Teams im Finanzsektor.
Backup und Wiederherstellung für physische, virtuelle und hybride Umgebungen.
Software-definierter, unveränderlicher Backup-Speicher für DPX-Wiederherstellungspunkte.
Ransomware-Erkennung und Hinweise zur Wiederherstellung für Backup-Administratoren.
Wie CreditGUARD sich mit Catalogic DPX und vStor von einem Ransomware-Angriff erholt hat (Englisch).
Mehr zu geschütztem Backup, unveränderlichem Speicher, Ransomware Recovery und Datensicherung im Unternehmen mit Catalogic DPX.
Keine passenden Ressourcen gefunden.
Ransomware, Ausfälle und Datenverlust richten sich nicht nach Wartungsfenstern. Catalogic prüft mit Ihnen den aktuellen Stand Ihrer Datensicherung, zeigt Lücken bei der Wiederherstellung und entwirft eine DPX-Architektur mit geschütztem Backup, unveränderlichem Speicher und schneller Wiederherstellung.
Demo anfordern