


Startseite › Blog › 3-2-1 Backup Regel erklärt: Prinzip und Umsetzung
3-2-1 Backup Regel erklärt: Prinzip und Umsetzung
Die 3-2-1 Backup Regel besagt: drei Kopien Ihrer Daten (das Original plus zwei Backups), gespeichert auf zwei verschiedenen Medientypen, davon eine Kopie an einem externen Standort. So beseitigt die 3-2-1 Regel den Single Point of Failure, und ein einzelner Defekt, ein Brand oder ein Diebstahl kann nicht alle Kopien auf einmal vernichten.
Luke Skywalker zog los, um den Todesstern zu zerstören, und die einzigen Pläne der Station steckten im Kopf eines kleinen Droiden. Wären sie verloren gegangen, wäre seine Mission zur Rettung der Galaxis vermutlich gescheitert. Bei Unternehmensdaten ist es ähnlich, und die 3-2-1 Backup-Strategie ist eine der wichtigsten Schutzmaßnahmen gegen Datenverlust. Dieser Artikel gibt einen Überblick über die 3-2-1 Backup Regel und beschreibt Erweiterungen, die den Schutz weiter verbessern.
Inhalt dieses Artikels:
- Was ist die 3-2-1 Backup-Strategie?
- Warum gehört die 3-2-1 Regel zu den Grundlagen der Datensicherung?
- Wie setzen Sie die 3-2-1 Backup-Methode wirksam um?
- Welche Rolle spielt das Offsite-Backup in der 3-2-1 Strategie?
- Was ist die 3-3-2-1-1 Regel, und wie wird sie angewendet?
Was ist die 3-2-1 Backup Regel?
Die 3-2-1 Backup-Strategie ist ein grundlegender Ansatz für Datenmanagement und Datensicherung und wird wegen ihrer Wirksamkeit gegen Datenverlust und Datenbeschädigung breit empfohlen. Der Name beschreibt bereits die drei Kernbestandteile: drei Kopien der Daten, gespeichert auf zwei verschiedenen Medienarten, eine Kopie davon extern.
Der erste Bestandteil sind drei separate Kopien Ihrer Daten, also der ursprüngliche Datenbestand plus zwei Backups. Diese drei Kopien bilden ein Sicherheitsnetz gegen Datenverlust. Fällt ein Backup aus oder wird es beschädigt, steht immer noch ein weiteres zur Verfügung. Ziel ist es, den Single Point of Failure zu beseitigen, ein häufiges Risiko bei Datenspeicherung und Datenverwaltung.
Der zweite und dritte Bestandteil betreffen Methode und Ort der Speicherung. Werden Daten auf zwei verschiedenen Medientypen (z. B. Tape) oder Plattformen gespeichert, sinkt das Risiko, dass ein einzelner Fehlertyp alle Kopien gleichzeitig trifft. Sie könnten etwa eine Kopie auf einer internen Festplatte und eine weitere auf einer externen SSD oder im Cloud-Speicher halten.
Das letzte Prinzip, eine Kopie extern aufzubewahren, schützt vor physischen Katastrophen wie Feuer, Hochwasser oder Diebstahl, die alle lokalen Kopien zerstören könnten. Die externe Kopie kann ein physisches Laufwerk an einem sicheren, entfernten Ort sein oder in einem Cloud-Speicher liegen. Durch diese geografische Verteilung gilt die 3-2-1 Regel als Standard für Backup und Disaster-Recovery-Planung. Hier können Sie eine Demo zum 3-2-1 Backup anfordern.
Ein ernüchterndes Bild der aktuellen Bedrohungslage
Die 3-2-1 Backup-Strategie hilft auch gegen die zunehmenden Hackerangriffe. Laut einer Auswertung gab es im November 2023 470 öffentlich bekannt gewordene Sicherheitsvorfälle mit 519.111.354 kompromittierten Datensätzen. Die 3-2-1 Backup-Strategie kann das Risiko eines vollständigen Datenverlusts durch Cyberbedrohungen wie Ransomware deutlich senken.
„2023 has unveiled a stark reality in the digital realm: a surge of hacking groups exploiting vulnerabilities to launch attacks across numerous industries. Cybercrime, in all of its many forms, is here to stay. Too many organizations are making too much money for them to ever die. As we all know, ransomware and vulnerability incidents exemplify the daily threats that organizations face, leading to significant operational and financial repercussions“, sagte Ken Barth, CEO von Catalogic Software.
„These developments have made it clear that a comprehensive cybersecurity strategy is no longer optional but essential. As the market evolves, we are seeing more and more creativity as the attackers gain experience on how best to penetrate their targets“, fügte er hinzu.
So setzen Sie Ihre 3-2-1 Backup-Strategie zusammen
Die 3-2-1 Backup-Strategie gilt weithin als Standard in der Informationssicherheit und Datenaufbewahrung. Sie schließt eine Kompromittierung der Daten nicht vollständig aus, senkt aber die Risiken rund um Backup-Prozesse erheblich.
So läuft die Datenwiederherstellung nach dem 3-2-1 Ansatz ab:
- Sind die primären (aktiven) Daten beschädigt, defekt oder verloren, holen Sie die Daten zuerst aus einem internen Backup zurück, das auf einem anderen Medium oder einem sekundären Speichersystem liegt.
- Ist diese zweite Kopie nicht zugänglich oder kompromittiert, kommt das Offsite-Backup zum Einsatz und wird auf die internen Server zurückgespielt.
- Nach erfolgreicher Wiederherstellung sollten Sie den 3-2-1 Backup-Prozess sofort neu starten, damit die Daten durchgehend geschützt bleiben.
Wie schnell diese Schritte abgeschlossen sein müssen und wie viel Datenverlust dabei akzeptabel ist, legen Sie mit RTO und RPO fest.
Einen Schritt über die 3-2-1 Backup-Strategie hinaus
Die 3-2-1 Backup-Strategie hat sich über die Jahre als Methode der Datensicherung bewährt. Mit der Weiterentwicklung von Speichersystemen und Speicherdiensten müssen einzelne Aspekte aber womöglich angepasst werden, um heutige Schutzziele zu erreichen.
Die Verwaltung mehrerer Datenkopien im 3-2-1 Rahmen kann komplex werden, je nachdem, welche Backup-Methoden eine Organisation innerhalb der Strategie einsetzt.
Viele Organisationen passen ihre Backup-Richtlinien zudem weiter an, ohne die Grundprinzipien der 3-2-1 Strategie aufzugeben. Daraus entsteht eine abgewandelte Variante, die oft als 3-2-1-#-#-# Regel bezeichnet wird.
Catalogic Software im Überblick
Catalogic Software entwickelt Software für Datensicherung und Bare-Metal-Wiederherstellung. Als Teil der Sicherheitsarchitektur seiner Kunden ergänzt Catalogic bestehende Endpoint-Lösungen und liefert Daten an deren SIEM-Systeme. Catalogic versteht Datensicherung, einschließlich Bare-Metal-Wiederherstellung, als letzte Verteidigungslinie der Kunden gegen die unterschiedlichsten Ausfallursachen.
Catalogic ist seit drei Jahrzehnten in der Datensicherung tätig und entwickelt seine Produkte laufend gegen neue Cyberbedrohungen weiter. Das Hauptprodukt DPX sichert Daten, schützt die Backup-Daten vor Ransomware und stellt sie bei Bedarf sofort wieder her. Der Ransomware-Schutz ist in DPX integriert.
Unterstützung der 3-2-1-1 Regel mit verifizierten, geplanten Wiederherstellungen für automatisierte Wiederherstellungstests:
3 Kopien Ihrer Daten,
2 Kopien auf unterschiedlichen Speichermedientypen,
1 Kopie extern oder in der Cloud (Azure, AWS, Wasabi, Backblaze B2 und viele mehr) auf unveränderlichen Medien,
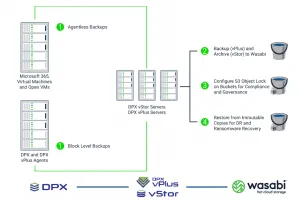
1 Kopie als wiederherstellbar verifiziert.
Die Catalogic-Variante: die 3-3-2-1-1 Regel
Die 3-3-2-1-1 Regel sieht zunächst mindestens drei Kopien Ihrer Daten vor. Drei dieser Kopien werden vorab von GuardMode geprüft, was eine zusätzliche Schutzebene gegen Ransomware bildet. GuardMode überwacht aktiv verdächtige Aktivitäten und alarmiert Benutzer umgehend. Es erkennt Ransomware-Aktivitäten, blockiert sie aber nicht.
Die Kopien sollten auf zwei verschiedenen Medientypen liegen. Mindestens eine Kopie an einem externen Standort, idealerweise mit Air Gap, schützt die Daten zusätzlich vor lokalen Katastrophen und Netzwerkeinbrüchen.
Schließlich gehört zur Regel eine verifizierte Kopie speziell für die Wiederherstellung, die Datenintegrität und eine schnelle Wiederherstellung im Fall eines Datenverlusts sicherstellt. Der Ansatz ergänzt die klassische Backup-Strategie um eine aktive Ransomware-Erkennung.
Fazit
Die 3-2-1 Backup Regel schützt vor Datenverlust durch Cyberangriffe, Naturkatastrophen oder menschliche Fehler. Sie ist ein erster Schritt zu einer belastbaren Backup-Richtlinie. Catalogic richtet Backup-Lösungen gemeinsam mit Organisationen auf deren Bedarf aus, mit beliebig vielen Backups, freier Wahl der Medien und Speicherorten on-premises oder in der Cloud.
Möge das Backup mit Ihnen sein.